ここ1か月で「穴」が一気に見つかり始めた
ルーターの更新を最後に確かめたのは、いつでしょうか?
社内のパソコンやスマホは、通知が来たら誰かが更新を押しています。一方でWi-Fiのルーターは、買ったときのまま棚の上で光っている。多くの会社でよく見る光景です。これまでは、それで大きな問題が起きないことも多かったはずです。
ところが最近、SNSでこんな話題が広がっています。ソフトの土台になっているプログラミング言語や、誰でも使える公開の部品(オープンソースのライブラリ)を、AIが猛烈な速さで読み込むようになりました。その結果、セキュリティの穴(脆弱性)が大量に見つかっている、という話です。ここ1か月で、これまでに登録された重大な脆弱性のうち約3%にあたる数が見つかった、という記事も紹介されていました。
3%と聞くと、小さく感じるかもしれません。けれども、長い年月をかけて積み上がってきた記録の3%が、たった1か月で増えたと考えると、話の重さが変わります。実際に、広く使われているWeb用の言語で、修正の前に情報が漏れ、悪用された例も挙げられていました。
この話がここまで広がったのは、身近なサービスすべてに関わるからです。会社のホームページも、ネットショップも、経理のソフトも、どこかでこうした言語や部品の上に乗っています。
僕はエンジニア経験ゼロのまま、自分で設計図を書いて、AI経営本部を48時間で組み上げました。AIに仕事を任せる側にいるからこそ、この話は他人事ではありません。AIが穴を探す側にも使える以上、守る側の段取りも変える必要があります。今日はその段取りを、記事を閉じてすぐ試せる形でお渡しします。
昔は人が探し、今はAIが探す。直す手が追いつかない
なぜ急に増えたのか?昔と今を比べると、仕組みが見えてきます。
昔、穴を探すのは人の仕事でした。専門家が時間をかけてプログラムを読み、怪しい箇所を一つずつ確かめていく。一人が読める量には限りがあるので、見つかるペースもゆっくりでした。
今は、AIが同じ作業を桁違いの速さで進めます。疲れず、休まず、膨大な量を読み続けられる。いま起きていることを分けると、次の2つになります。
1. 穴が見つかる速さが、一気に上がった
2. 穴を直す人の数は、それに追いついていない
本当の問題は、2つ目です。見つかっても直す手が足りなければ、直るまでの「すき間」が長くなります。その間に情報が漏れれば、先ほどの例のように悪用されてしまう。
さらに、狙われるのはシステムだけではない、という意見も出ています。会社の制度、業務の流れ、人と人との関係。たとえば「急ぎで振り込んでほしい」という、上司や取引先を装った依頼です。AIを使えば、それらしい文面をつくる手間はぐっと小さくなります。
ここで、僕が講義でくり返している考え方につながります。第1回の講義では、AIの活用を段階で捉え、レベル3から4への壁を「個人の効率化」から「組織設計」への転換だと説明しました。守りもまったく同じです。一人が気をつけるだけでは守り切れません。誰が担当しても同じ動きになる決まりを、会社の中に置く。それが組織設計です。
もう一つは、実行の前に確認を挟む型です。講義では、ファイル名を一括で変えるとき、AIへの指示に「変更前後の対照表を作成してから実行してください」と一文足すよう伝えています。表を見て、気になる行だけ直してから実行すれば、元の名前を失いません。送金も、機器の設定の変更も、同じ考え方で守れます。
今日やる4つの確認と、コピーして使える指示文
では、今日なにから手をつけるか?個人でも会社でもできることを、4つに絞りました。
1. 社内のパソコン・スマホの更新を確認する
2. Wi-Fiルーターの更新を確認する
3. 2段階認証(パスワードに加えて、スマホに届く番号などでもう一度本人を確かめる仕組み)を全員に徹底する
4. 送金指示など、お金が動く依頼の確認ルールを決める
1〜3は、まず「社内に何があるか」の一覧づくりから始まります。ここはAIに手伝ってもらいましょう。普段使っているAI(ChatGPT・Claude・Gemini など)に、次の文をそのまま貼ってください。
――ここから――
あなたは小さな会社の情報管理の担当です。社内のパソコン、スマホ、Wi-Fiルーターの更新状況と、2段階認証の設定を確認するためのチェック表を作ってください。列は「機器・サービス名」「使っている人」「最後に更新した日」「2段階認証の有無」「次にやること」です。中身はまだ埋めず、こちらに1つずつ質問しながら一緒に埋めてください。設定を変える手順を示すときは、変更前と変更後の対照表を先に出してから、手順を説明してください。
――ここまで――
4つ目は、機械ではなく人の決まりです。こちらもAIに下書きを作ってもらいます。
――ここから――
社内向けに「お金が動く依頼の確認ルール」を作ってください。対象は、送金・振込先の変更・支払いの前倒しの依頼です。メールやチャットで依頼が届いたとき、実行の前に、何を、誰に、どの手段で確かめるかを決めます。確認は、依頼が届いたのとは別の手段(電話や対面など)で行う形にしてください。A4で1枚、社員が3分で読める長さにまとめてください。
――ここまで――
できた下書きは、そのまま配らずに、自社の実情に合わせて直します。誰が確認役になるのか、社長が不在のときはどうするのか?ここを決めておかないと、決まりは紙の上だけで終わってしまいます。
気をつけすぎ、ではありません
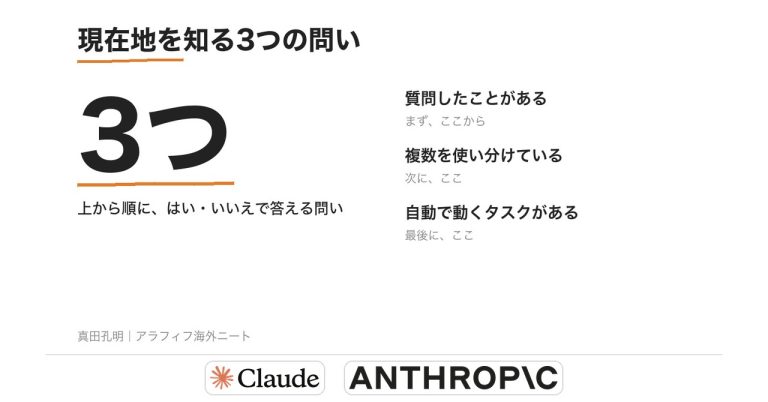
最後に、自分の会社の現在地を確かめておきましょう。講義では、AI活用の段階を5つの問いで確かめてもらいます。「AIに質問したことがある」「複数のAIを使い分けている」「自動で動いているタスクがある」と順に自分へ問いかけ、Yesが続いた最後が今いる場所です。そこから、次に越える壁を1つだけ決めます。
AIに任せる範囲が広がるほど、守りの決まりも一緒に広げる必要があります。自動で動くタスクがある会社なら、なおさらです。
「うちは小さい会社だから関係ない」と考えるのは、少し早いと僕は見ています。狙われるのは会社の規模よりも、すき間です。更新が止まった機器、2段階認証を入れていない一人、確認の決まりがない送金。入口はそういう場所にあります。
僕なら、今日のうちに3つだけやります。まず、自分のスマホとパソコンの更新を押す。次に、ルーターの管理画面を開き、更新が止まっていないかを確かめる。最後に、先ほどの確認ルールの指示文をAIに渡し、できた下書きを社内に共有する。全部を一度に完璧にしようとせず、この3つで最初のすき間を埋めます。
AIは、使うものではなく、育てるもの。そして、AIを育てる側の会社にも、守りの型が要ります。実行の前に対照表を見る。お金が動く前に、別の手段で確かめる。どちらも、一人の注意力に頼らない仕組みです。
これは気をつけすぎ、ではありません。穴が見つかる速さが変わった以上、守る段取りを変えるのは自然なことです。あなたの会社では、どの確認から始めますか?